Cloud gør det nemt at dele filer, arbejde hjemmefra og skalere uden store investeringer. Men cloud sikkerhed kommer ikke af sig selv. Hvis adgang, backup og ansvar ikke er på plads, bliver skyen hurtigt mere som et åbent lager end et aflåst arkiv.
For små og mellemstore virksomheder er det ofte her, problemerne opstår. Man vælger en god løsning, men glemmer styringen omkring den. Derfor handler sikkerhed i cloud lige så meget om roller, processer og ledelsesvalg som om selve teknikken.
Cloud sikkerhed starter med klart ansvar
Mange tror, at leverandøren tager sig af det hele. Sådan er det sjældent. Cloud bygger normalt på en shared responsibility-model. Leverandøren beskytter infrastrukturen, mens I beskytter brugere, data og den daglige brug.
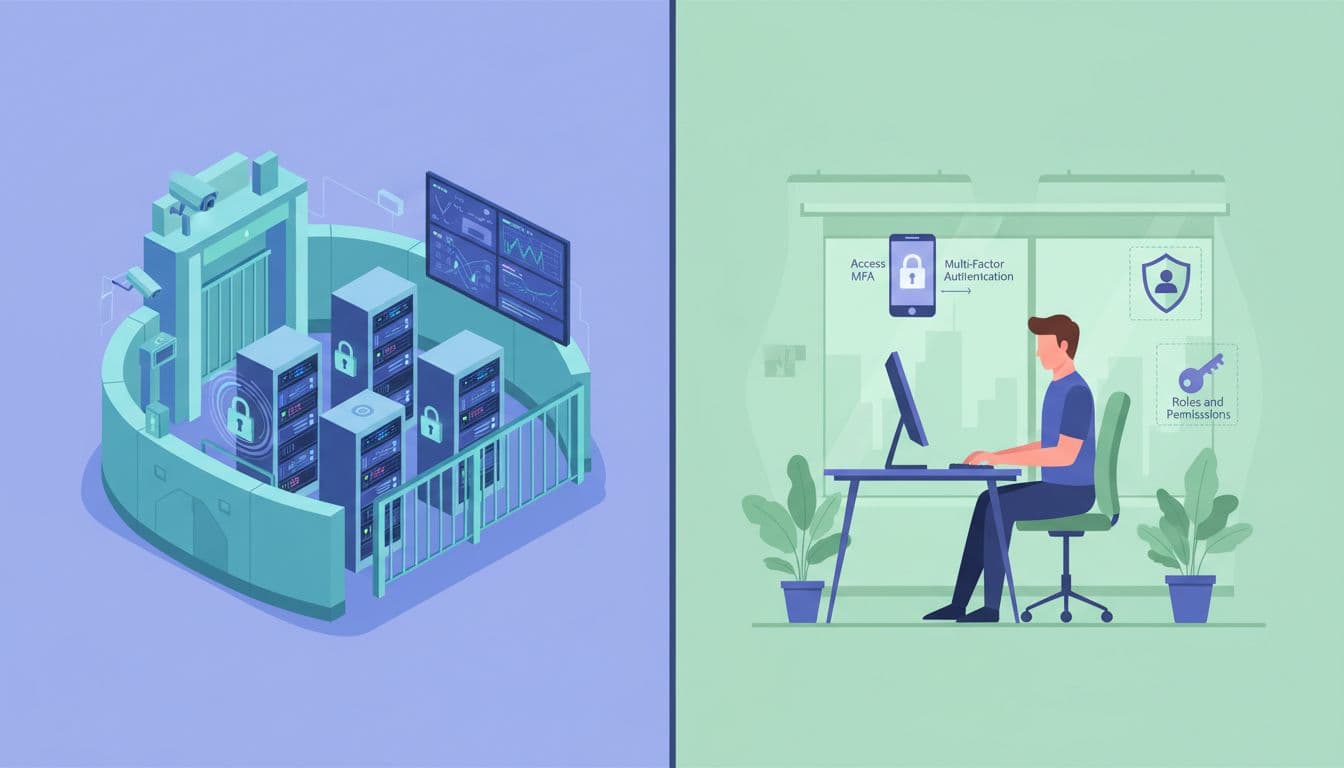
En enkel oversigt gør forskellen tydelig:
| Område | Leverandørens ansvar | Virksomhedens ansvar |
|---|---|---|
| Fysiske datacentre | Drift, strøm, netværk, hardware | Ingen direkte drift |
| Platform og basisdrift | Oppetid, kernesystemer, patching | Valg af opsætning og tjenester |
| Brugere og adgang | Login-funktioner og platform | MFA, roller, offboarding, reviews |
| Data | Teknisk lagring | Klassificering, deling, backup, sletning |
| Compliance | Standarder og dokumentation | Risikovurdering, aftaler, kontrol |
Kort sagt, skyen flytter ikke ansvaret væk. Den deler det.
Hvis ingen i virksomheden ejer adgang, data og leverandørstyring, opstår hullerne hurtigt.
I Danmark er det særligt vigtigt at have styr på GDPR, databehandleraftaler og eventuelle overførsler uden for EU og EØS. Datatilsynets side om cloud er et godt sted at starte. Samtidig presser nye EU-krav som NIS2 og DORA flere virksomheder til at dokumentere sikkerhed bedre. Selv hvis I ikke er direkte omfattet, smitter kravene af gennem kunder og samarbejdspartnere.
Hvis jeres hverdag er bygget på Microsoft 365, kan en guide til Microsoft 365 sikkerhed hjælpe med at få politikker, adgang og governance på plads.
De fejl der ofte åbner døren
Det er sjældent den store hackerfilm, der rammer først. Ofte er det små fejl, som får lov at leve for længe. En tidligere medarbejder har stadig adgang. En mappe er delt med for mange. Backup er aldrig testet. Leverandørens underdatabehandlere er ikke gennemgået.
Den mest udbredte fejl er for brede brugerrettigheder. Mange medarbejdere får mere adgang, end de behøver, fordi det virker nemt her og nu. Men hvis én konto bliver kompromitteret, følger adgangen med. Derfor er least privilege blevet et helt almindeligt krav, også fra cyberforsikringer.
Et typisk eksempel er den fælles mappe, hvor økonomi, salg og ledelse alle har adgang, bare for en sikkerheds skyld. Det sparer fem minutter i dag, men kan koste dyrt ved et kontobrud. Rettigheder skal følge jobfunktionen, ikke vanen.
En anden klassiker er manglende eller misforstået backup. Synkronisering er ikke det samme som backup. Hvis en fil slettes, krypteres eller overskrives, kan fejlen også blive synkroniseret. Derfor har mange virksomheder brug for pålidelig backup til virksomheder, som kan genskabe data hurtigt og sikkert.
Svag adgangssikring er også dyr. Mangler I MFA, stærke adgangspolitikker og faste reviews af admin-konti, står døren på klem. I 2026 ser mange sikkerhedsteams identitet som den nye angrebsflade. Det passer godt med udviklingen i cloud, hvor angreb ofte går efter brugere, tokens og rettigheder.
Så er der leverandørstyringen. Har I styr på, hvor data ligger, hvem der behandler dem, og hvilke underleverandører der er inde over? I bør mindst én gang om året gennemgå aftaler, logning, underdatabehandlere og exit-plan. Datatilsynets vejledning om cloud peger netop på risikovurdering, tilsyn og tredjelandsoverførsler som faste kontrolpunkter.
Den farligste cloud-fejl er ofte den, man tror er for lille til at betyde noget.
Sådan bygger du cloud sikkerhed, der holder i hverdagen
Sikkerhed behøver ikke være tung. Den skal bare være konsekvent. Start med identitet og adgang, fordi det er her, mange angreb lykkes. Slå MFA til for alle, brug betinget adgang, og fjern lokale administratorrettigheder, hvor det er muligt.
Dernæst skal data opdeles. Ikke alle filer er lige følsomme. Kundedata, kontrakter og HR-oplysninger skal have strammere deling og bedre overvågning end almindelige interne noter. Her giver det mening at kombinere adgangsstyring med klassificering, logning og faste regler for deling.
Test også jeres beredskab. Mange virksomheder har en plan på papir, men ingen har prøvet den. Lav derfor en enkel øvelse: Hvad gør I, hvis en admin-konto misbruges fredag klokken 16.20? Hvem lukker adgangen? Hvem vurderer datatab? Hvem taler med kunderne?
Følg op fast, gerne hvert kvartal. Se på mislykkede loginforsøg, delte links, admin-ændringer og backup-fejl. Fire enkle nøgletal siger ofte mere end en lang rapport, fordi de viser, om jeres regler virker i praksis.
Tre ting giver ofte mest effekt hurtigt:
- Adgang først: MFA, least privilege og faste reviews af rettigheder.
- Backup der kan gendanne: Test gendannelse, ikke kun om kopien findes.
- Leverandørkontrol: Gennemgå aftaler, underdatabehandlere og logning.
- Brugertræning: Lær medarbejdere at spotte phishing og usikker deling.
Det sidste punkt bliver tit overset. Medarbejdere er hverken det svageste eller stærkeste led. De bliver det, I træner dem til. Derfor giver det mening at samle teknik og adfærd. Her kan vores IT-sikkerhedsløsninger være relevante, hvis I vil kombinere backup, brugertræning, phishing-beskyttelse og endpoint-sikkerhed i én plan.
Afsluttende tjekliste til ledelsen
Inden I siger, at jeres cloud miljø er sikkert, så gennemgå disse punkter:
- Har alle brugere MFA, og bliver rettigheder gennemgået fast?
- Er admin-konti få, navngivne og ekstra beskyttede?
- Har I rigtig backup, og er gendannelse testet?
- Kender I leverandørens og jeres eget ansvar?
- Har I styr på databehandleraftale, logning og eventuelle tredjelandsoverførsler?
- Ved I, hvem der reagerer ved et sikkerhedsbrud?
- Er medarbejdere trænet i phishing, deling og sikker brug af AI-værktøjer?
Cloud kan være en stærk motor for vækst. Men kun hvis cloud sikkerhed er tænkt ind fra start og fulgt op i hverdagen. Den gode nyhed er, at de fleste risici kan sænkes markant med få, klare valg. Start med adgang, backup og ansvar, og byg videre derfra.