Optimering af Kommunikation med Firmatelefoni

I den moderne forretningsverden er kommunikation nøglefaktoren for succes. For mindre og mellemstore virksomheder er det særligt vigtigt at have en effektiv og pålidelig måde at kommunikere med kunder og samarbejdspartnere. En løsning, der vinder stadig større indpas, er firmatelefoni. I denne artikel vil vi dykke ned i, hvad firmatelefoni er, og hvordan det kan transformere kommunikationen i din virksomhed, samt hvorfor Cloud Zolutions er den rigtige partner til at implementere denne løsning.

Firmatelefoni handler ikke blot om at have et telefonnummer. Det omfatter en hel pakke af løsninger, der effektiviserer virksomhedens kommunikation, herunder funktioner som viderestilling af opkald, telefoni via internettet (VoIP) og integration med andre IT-løsninger. Med firmatelefoni får virksomheder mulighed for at holde styr på deres telefoninfrastruktur og optimere kommunikationskanalerne.

Cloud Zolutions, som har base i Slagelse, er specialiseret i at hjælpe virksomheder med deres IT-løsninger, herunder firmatelefoni. Med mere end 350 tilfredse kunder står vi stærkt i et marked, der konstant udvikler sig. Vores primære fokus ligger på mindre og mellemstore virksomheder, hvor vi forstår behovene og udfordringerne i denne segment. Vi tilbyder state-of-the-art løsninger til skarpe priser, som gør det muligt for vores kunder at bevare et konkurrencedygtigt forspring.

Når du vælger firmatelefoni fra Cloud Zolutions, får du ikke bare adgang til avanceret teknologi; du får også et engageret team af IT-specialister, der er dedikeret til at sikre, at din kommunikation fungerer optimalt. Vi arbejder med et avanceret management system, der giver os mulighed for at kende hele din IT-løsning – fra det hardware, du bruger, til det software, der er installeret. Dette gør, at vi kan identificere og løse problemer hurtigt og effektivt.

Fordelene ved firmatelefoni strækker sig langt ud over blot billigere opkald. Med det rette system kan du forbedre interne processer, reducere omkostninger og øge produktiviteten. For eksempel kan funktioner som videokonferencer og gruppeopkald være med til at skabe mere dynamiske og samarbejdsvenlige arbejdsmiljøer. Dette er især vigtigt i dag, hvor mange virksomheder har valgt at implementere hybridarbejde, hvilket kræver fleksible kommunikationsløsninger.

Cloud Zolutions henvender sig til kunder i hele Danmark, og især i byerne Slagelse, Korsør, Næstved, Ringsted, Sorø, Kalundborg, Holbæk, Vordingborg, Haslev og Køge har vi mange tilfredse kunder. Vores strategiske placering i Slagelse giver os mulighed for at forstå de lokale markeders unikke behov, og vi kan tilpasse vores løsninger herefter.

Et af de mest frugtbare områder under firmatelefoni er integrationen af forskellige kommunikationskanaler. I mange tilfælde kan virksomheder kombinere deres telefoniløsninger med CRM-systemer eller e-mail marketing platforme, hvilket resulterer i en mere strømlinet og effektiv arbejdsproces. Dette kan være en game-changer for virksomheder, der ønsker at maksimere deres kommunikationsindsats og give bedre service til deres kunder.

Derudover er der også muligheden for at få skræddersyede løsninger, der passer til specifikke forretningsbehov. Cloud Zolutions tilbyder fleksible abonnementer og tilpasningsmuligheder, der kan skalere med din virksomhed. Uanset om du har brug for ekstra funktionaliteter til firmatelefoni eller specifikke løsninger til datahåndtering, kan vi finde den rette tilgang for dig.

Afslutningsvis er det værd at bemærke, at investering i firmatelefoni ikke blot er en teknologisk opgradering; det er et strategisk skridt mod at forbedre din virksomhedskommunikation og effektivitet. Med support fra Cloud Zolutions kan din virksomhed fokusere på det, der virkelig betyder noget – at opbygge relationer og vækste.

Vores team står klar til at hjælpe dig med at finde den rette løsning til dine behov, så du kan udnytte de fulde fordele ved firmatelefoni. Kontakt os i dag for at høre mere om, hvordan vi kan forbedre kommunikationen i din virksomhed!
Få Professionel IT Support i Køge

I en verden, hvor teknologiske løsninger spiller en afgørende rolle i virksomheders drift, er det essentielt at have pålidelig IT support. Dette er især vigtigt for virksomheder i Køge, der ønsker at optimere deres daglige drift og sikre, at alt fungerer glat. IT support Køge er ikke bare et nødvendigt onde; det kan være nøglen til at booste din virksomheds produktivitet og effektivitet. I denne artikel vil vi udforske, hvordan IT support kan være til gavn for din virksomhed og hvorfor det er vigtigt at investere i gode IT-løsninger.

Når man taler om IT support Køge, er det vigtigt at forstå, hvilke behov din virksomhed har. IT support dækker en bred vifte af tjenester, herunder netværksovervågning, software-installation, systemvedligeholdelse, og ikke mindst rådgivning om de bedste it-løsninger for din virksomhed. Uanset om du driver en lille erhvervsvirksomhed eller er en større aktør, kan den rette IT support gøre en stor forskel.

Vi lever i en tid, hvor digitalisering er uundgåelig. Derfor er det en god idé at have en strategisk tilgang til IT support. For mange virksomheder i Køge kan det være en udfordring at følge med i den hastige udvikling. Her kommer IT support Køge ind i billedet. Med den rette ekspertise kan du navigere i den komplekse it-verden og finde løsninger, der opfylder dine specifikke behov. Hos mange udbydere tilbydes der ikke blot support, men også rådgivning i forbindelse med IT-strategi og planlægning.

En effektiv IT supporttjeneste tilbyder også hjælp med hensyn til webløsninger, telefoni, og endda refurbished computere. Virksomheder kan være nødt til at overveje bæredygtighed i deres it-løsninger, og her kommer grøn omstilling ind i billedet. IT support Køge tilbyder løsninger, der går hånd i hånd med initiativer om bæredygtighed, så virksomheder kan bidrage til en grønnere fremtid, samtidig med at de får det maksimale ud af deres IT-investeringer.

At finde den rigtige IT support partner i Køge er en vigtig beslutning. Det kan være afgørende for virksomhedens succes, at du vælger en udbyder, der forstår din forretningsmodel og som kan skræddersy deres tjenester til dine behov. Når du vælger IT support Køge, skal du sikre dig, at din partner har erfaring og ekspertise inden for de områder, du har brug for hjælp til.

Når du har indgået et samarbejde med en IT support udbyder, vil onboarding-proceduren være hurtig og effektiv. De vil hjælpe med at integrere deres systemer og løsninger i din forretning, så du kan komme i gang med det samme. Det er også vigtigt at bemærke, at IT support ikke stopper efter onboarding. Løbende support er essentiel for at sikre, at dine systemer fungerer optimalt, så du kan koncentrere dig om det, der virkelig betyder noget – dine kunder.

I takt med at teknologi udvikler sig, er det også vigtigt at forblive agil. IT support skal være tilpasset til hurtigt at kunne håndtere ændringer i din virksomheds behov. Dette kan omfatte alt fra opgradering af udstyr til at integrere nye softwareløsninger. En god IT support partner vil have den nødvendige fleksibilitet til at tilpasse sig din virksomheds skiftende krav og ønsker.

Konklusionen er klar: Investering i IT support er en strategisk beslutning, som hver virksomhed i Køge bør overveje. Med økonomisk og tidsmæssig besparelse samt en mere effektiv drift kan IT support Køge ikke blot hjælpe din virksomhed i det daglige, men også positionere dig til fremtidig vækst. Det handler om at finde en partner, der kan hjælpe dig med at realisere din virksomheds fulde potentiale gennem effektive IT-løsninger.

Sådan står din virksomhed ikke alene i en kompleks digital verden. Gør brug af IT support køge, så du kan få den nødvendige ekspertise og support til at optimere din IT-drift og tage din forretning til nye højder. At få den rette IT support kan være nøglen til succes i din virksomhed, og det er en investering, der vil betale sig i det lange løb.

Internet til kolonihaven: Starlink er den nemme løsning

Kolonihavelivet er fantastisk. Manglende internet er det ikke. Hvis du vil streame, arbejde eller bare browse i kolonihaven, er Starlink den enkleste løsning.

Hvorfor Starlink til kolonihaven?

Kolonihaver har sjældent mulighed for fiber. Mobilt bredbånd er ofte ustabilt, især i populære haveforeninger, hvor mange deler de samme mobilmaster. Starlink er uafhængigt af mobilnettet og leverer stabile hastigheder op til 450 Mbps.

Nem opsætning

Du behøver kun en strømkilde og fri udsigt til himlen. Sæt antennen på et bord, havelåge eller et lille stativ. Tilslut routeren. Internet på under 10 minutter.

Fleksibelt abonnement

Ingen binding. Pause abonnementet om vinteren, og genaktiver det, når sæsonen starter. Du betaler kun for de måneder, du bruger det. Fra 219 kr/md.

Brug en Starlink rabatkode og få din første måned gratis. Perfekt til at teste, om det virker i din haveforening.

Cloud løsninger og IT-sikkerhed, det skal du have styr på

Cloud gør det nemt at dele filer, arbejde hjemmefra og skalere uden store investeringer. Men cloud sikkerhed kommer ikke af sig selv. Hvis adgang, backup og ansvar ikke er på plads, bliver skyen hurtigt mere som et åbent lager end et aflåst arkiv.

For små og mellemstore virksomheder er det ofte her, problemerne opstår. Man vælger en god løsning, men glemmer styringen omkring den. Derfor handler sikkerhed i cloud lige så meget om roller, processer og ledelsesvalg som om selve teknikken.

Cloud sikkerhed starter med klart ansvar

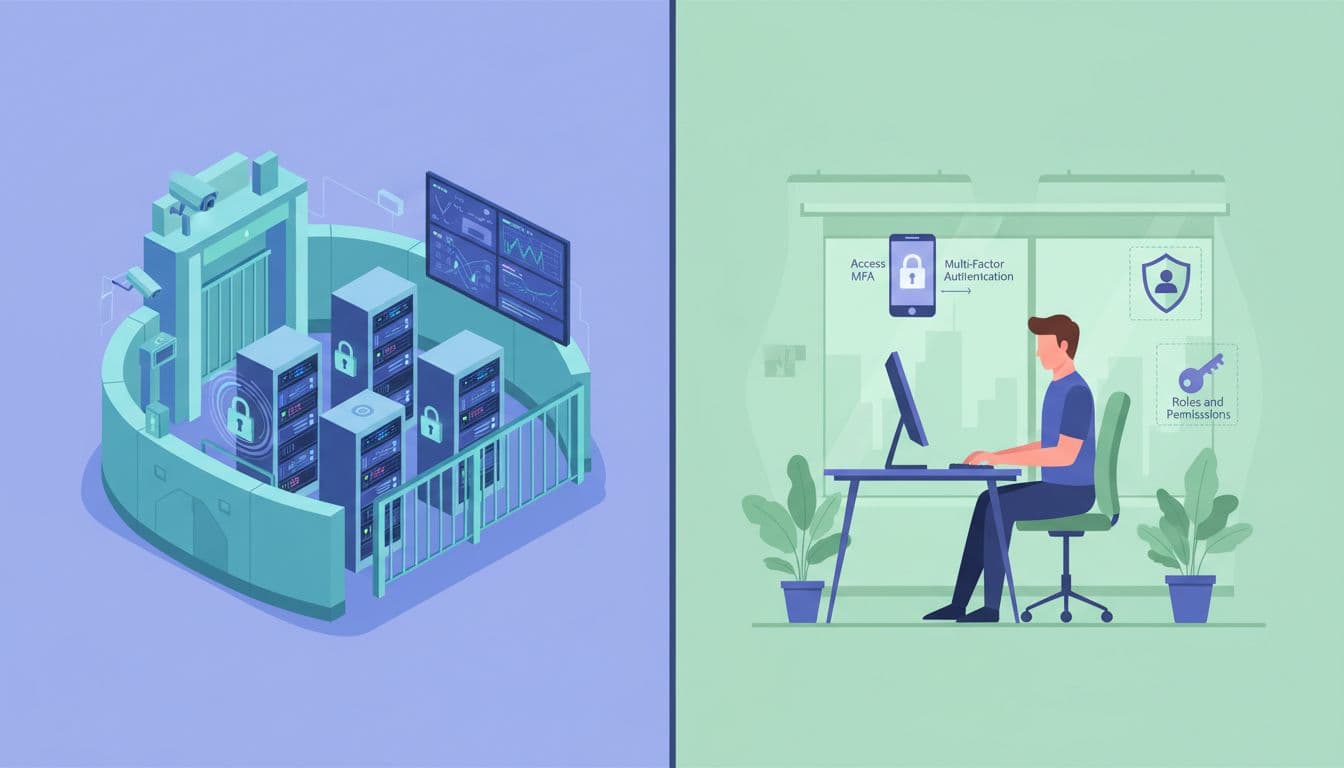
Mange tror, at leverandøren tager sig af det hele. Sådan er det sjældent. Cloud bygger normalt på en shared responsibility-model. Leverandøren beskytter infrastrukturen, mens I beskytter brugere, data og den daglige brug.

Professional split-image illustration: left half depicts cloud provider's secure data center with servers, locks, and surveillance; right half shows company office with employee at computer and access control icons like MFA and roles. Blue and green tones emphasize the shared responsibility model in cloud computing.

En enkel oversigt gør forskellen tydelig:

Område Leverandørens ansvar Virksomhedens ansvar
Fysiske datacentre Drift, strøm, netværk, hardware Ingen direkte drift
Platform og basisdrift Oppetid, kernesystemer, patching Valg af opsætning og tjenester
Brugere og adgang Login-funktioner og platform MFA, roller, offboarding, reviews
Data Teknisk lagring Klassificering, deling, backup, sletning
Compliance Standarder og dokumentation Risikovurdering, aftaler, kontrol

Kort sagt, skyen flytter ikke ansvaret væk. Den deler det.

Hvis ingen i virksomheden ejer adgang, data og leverandørstyring, opstår hullerne hurtigt.

I Danmark er det særligt vigtigt at have styr på GDPR, databehandleraftaler og eventuelle overførsler uden for EU og EØS. Datatilsynets side om cloud er et godt sted at starte. Samtidig presser nye EU-krav som NIS2 og DORA flere virksomheder til at dokumentere sikkerhed bedre. Selv hvis I ikke er direkte omfattet, smitter kravene af gennem kunder og samarbejdspartnere.

Hvis jeres hverdag er bygget på Microsoft 365, kan en guide til Microsoft 365 sikkerhed hjælpe med at få politikker, adgang og governance på plads.

De fejl der ofte åbner døren

Det er sjældent den store hackerfilm, der rammer først. Ofte er det små fejl, som får lov at leve for længe. En tidligere medarbejder har stadig adgang. En mappe er delt med for mange. Backup er aldrig testet. Leverandørens underdatabehandlere er ikke gennemgået.

Den mest udbredte fejl er for brede brugerrettigheder. Mange medarbejdere får mere adgang, end de behøver, fordi det virker nemt her og nu. Men hvis én konto bliver kompromitteret, følger adgangen med. Derfor er least privilege blevet et helt almindeligt krav, også fra cyberforsikringer.

Et typisk eksempel er den fælles mappe, hvor økonomi, salg og ledelse alle har adgang, bare for en sikkerheds skyld. Det sparer fem minutter i dag, men kan koste dyrt ved et kontobrud. Rettigheder skal følge jobfunktionen, ikke vanen.

En anden klassiker er manglende eller misforstået backup. Synkronisering er ikke det samme som backup. Hvis en fil slettes, krypteres eller overskrives, kan fejlen også blive synkroniseret. Derfor har mange virksomheder brug for pålidelig backup til virksomheder, som kan genskabe data hurtigt og sikkert.

Svag adgangssikring er også dyr. Mangler I MFA, stærke adgangspolitikker og faste reviews af admin-konti, står døren på klem. I 2026 ser mange sikkerhedsteams identitet som den nye angrebsflade. Det passer godt med udviklingen i cloud, hvor angreb ofte går efter brugere, tokens og rettigheder.

Så er der leverandørstyringen. Har I styr på, hvor data ligger, hvem der behandler dem, og hvilke underleverandører der er inde over? I bør mindst én gang om året gennemgå aftaler, logning, underdatabehandlere og exit-plan. Datatilsynets vejledning om cloud peger netop på risikovurdering, tilsyn og tredjelandsoverførsler som faste kontrolpunkter.

Den farligste cloud-fejl er ofte den, man tror er for lille til at betyde noget.

Sådan bygger du cloud sikkerhed, der holder i hverdagen

Sikkerhed behøver ikke være tung. Den skal bare være konsekvent. Start med identitet og adgang, fordi det er her, mange angreb lykkes. Slå MFA til for alle, brug betinget adgang, og fjern lokale administratorrettigheder, hvor det er muligt.

A single professional sitting relaxed at a laptop in a modern office depicting a secure cloud environment, with screen showing lock icons, green backup status, and MFA checks, blue tones for trust, network symbols in background.

Dernæst skal data opdeles. Ikke alle filer er lige følsomme. Kundedata, kontrakter og HR-oplysninger skal have strammere deling og bedre overvågning end almindelige interne noter. Her giver det mening at kombinere adgangsstyring med klassificering, logning og faste regler for deling.

Test også jeres beredskab. Mange virksomheder har en plan på papir, men ingen har prøvet den. Lav derfor en enkel øvelse: Hvad gør I, hvis en admin-konto misbruges fredag klokken 16.20? Hvem lukker adgangen? Hvem vurderer datatab? Hvem taler med kunderne?

Følg op fast, gerne hvert kvartal. Se på mislykkede loginforsøg, delte links, admin-ændringer og backup-fejl. Fire enkle nøgletal siger ofte mere end en lang rapport, fordi de viser, om jeres regler virker i praksis.

Tre ting giver ofte mest effekt hurtigt:

  • Adgang først: MFA, least privilege og faste reviews af rettigheder.
  • Backup der kan gendanne: Test gendannelse, ikke kun om kopien findes.
  • Leverandørkontrol: Gennemgå aftaler, underdatabehandlere og logning.
  • Brugertræning: Lær medarbejdere at spotte phishing og usikker deling.

Det sidste punkt bliver tit overset. Medarbejdere er hverken det svageste eller stærkeste led. De bliver det, I træner dem til. Derfor giver det mening at samle teknik og adfærd. Her kan vores IT-sikkerhedsløsninger være relevante, hvis I vil kombinere backup, brugertræning, phishing-beskyttelse og endpoint-sikkerhed i én plan.

Afsluttende tjekliste til ledelsen

Inden I siger, at jeres cloud miljø er sikkert, så gennemgå disse punkter:

  • Har alle brugere MFA, og bliver rettigheder gennemgået fast?
  • Er admin-konti få, navngivne og ekstra beskyttede?
  • Har I rigtig backup, og er gendannelse testet?
  • Kender I leverandørens og jeres eget ansvar?
  • Har I styr på databehandleraftale, logning og eventuelle tredjelandsoverførsler?
  • Ved I, hvem der reagerer ved et sikkerhedsbrud?
  • Er medarbejdere trænet i phishing, deling og sikker brug af AI-værktøjer?

Cloud kan være en stærk motor for vækst. Men kun hvis cloud sikkerhed er tænkt ind fra start og fulgt op i hverdagen. Den gode nyhed er, at de fleste risici kan sænkes markant med få, klare valg. Start med adgang, backup og ansvar, og byg videre derfra.

Sikker software udvikling: En vigtig forsvarsstrategi mod cyberangreb

Sikker software udvikling: En vigtig forsvarsstrategi mod cyberangreb

Hvordan beskytter vi egentlig vores data i en tid, hvor cyberangreb nærmest blomstrer? I Danmark er cybersecurity blevet en topprioritet for både virksomheder og private. En rapport fra Digitaliseringsstyrelsen viser, at 73% af danske virksomheder i 2022 oplevede mindst ét sikkerhedsproblem. Her kommer Sikker software udvikling ind i billedet. Men hvad dækker det egentlig over?

Bedste praksis for sikker kodning

At udvikle sikker software kræver en helt særlig tilgang. Mange eksperter understreger, hvordan grundlæggende sikkerhedsprincipper som inputvalidering og korrekt fejlhåndtering er afgørende. Mette Hansen, en lokal udvikler fra København, deler sin erfaring: “Når jeg skriver kode, indtænker jeg sikkerhed fra starten. Det er lettere at lave det rigtigt første gang, end at rette op på fejl senere.” Dette synspunkt er resonans hos mange i branchen, for der er en klar sammenhæng mellem sikker kodning og færre angreb.

Jeg må sige, det er ret opmuntrende at tænke på, hvordan Sikker software udvikling kan være med til at lukke de digitale bagdøre i en verden, hvor data anses for at være guld. En ny trend, der vinder frem, er brugen af automatiserede værktøjer til kodegennemgang, som hjælper udviklere med at opdage sårbarheder tidligt i udviklingsprocessen. Mette tilføjer, “Automatisering gør det lettere at identificere problemer, før de kan udnyttes.” Denne tilgang kan være forskellen mellem et vellykket projekt og et, der kan koste millioner i databrud.

Vigtigheden af trusselsmodellering

Når vi taler om at beskytte software, må vi ikke glemme trusselsmodellering. Hvad betyder det egentlig? Det handler om at forstå potentielle trusler, før de opstår. En lokal succeshistorie, vi alle kan være stolte af, er virksomheden TechSafe i Aarhus, som har integreret trusselsmodellering i deres udviklingsproces. Lars Jensen, grundlæggeren, forklarer: “Vi kan forudse problemer, før de rammer os. Det gør os i stand til at handle proaktivt.” Det lyder næsten for godt til at være sandt, men desværre overser mange udviklere stadig dette vigtige skridt.

Data fra Cybersecurity Index 2023 viser, at de gennemsnitlige omkostninger ved et databrud i Danmark ligger omkring 1,5 millioner DKK. Det er altså ikke ligefrem småpenge. Derfor må man spørge sig selv: Hvorfor tager ikke flere virksomheder denne del af udviklingsprocessen alvorligt? I min optik skyldes det en fortsat tilrettelæggelse af ressourcerne i mange organisationer.

Reguleringens indflydelse på software sikkerhed i Danmark

Regler som GDPR er kommet for at beskytte borgernes data. Men hvordan påvirker disse love udviklingen af sikker software? En ny rapport fra Dansk Industri viser, at 68% af danske IT-professionelle mener, at sikre software udviklingsmetoder reducerer sandsynligheden for succesfulde cyberangreb. En stor udfordring her er at holde sig ajour med lovgivningen. Det, der virker i dag, kan være forældet i morgen.

Flere danske udviklingsfirmaer har måtte revidere deres politikker efter GDPR’s indtræden. Det medfører en kulturforandring, hvor sikkerhed er et fælles ansvar. Nicolai Sørensen, IT-chef i en lokal virksomhed, opsummerer det: “Vi har ændret vores tilgang til softwareudvikling; nu ser vi på sikkerhed i hver fase.” Det er et klart tegn på, at Sikker software udvikling ikke blot er et buzzword, men en nødvendighed for fremtidens virksomheder.

Fremtiden for softwareudvikling med AI og sikkerhedsintegration

Er der plads til kunstig intelligens i Sikker software udvikling? Ja, det er der! AI kan hjælpe udviklere med at opdage sårbarheder hurtigere og mere effektivt. Et start-up i Odense, kaldet SecuAi, er allerede i gang med at udvikle AI-drevne løsninger, der realtidsovervåger software for sikkerhedstrusler. “Vi ser på, hvordan vi kan udnytte maskinlæring til at forbedre sikkerheden,” fortæller grundlæggeren, Julie Madsen.

Det er ikke blot en teknologisk udvikling; det er også en mentalitetsændring. Ved at kombinere AI med sikker software udvikling kan virksomheder agere hurtigere. Personligt tror jeg, at vi kun lige har set begyndelsen på, hvad AI kan gøre for cybersikkerhed. En ting er sikkert: Hvis man ikke tilpasser sig, risikerer man at blive efterladt på perronen.

For dem, der ønsker at dykke dybere ind i, hvordan man praktiserer Sikker software udvikling, er det værd at besøge Nespones hjemmeside. De tilbyder rådgivning og værktøjer til at sikre, at dine udviklingsmetoder er på forkant med tidens krav.

CRA konsulenter: Nøglen til Succes i Kliniske Forsøg

CRA konsulenter: Nøglen til Succes i Kliniske Forsøg

Betydningen af Overholdelse i Klinisk Forskning

Hvorfor er overholdelse så vigtig i kliniske forsøg? Forestil dig, at et forsøg går galt, fordi der ikke er styr på reglerne. Det koster tid og penge, og det vil ingen have. Ifølge den Danske Lægemiddelstyrelse har vi set en stigning på 30% i kliniske forsøg de sidste fem år. Det viser klart, at efterspørgslen efter dygtige CRA konsulenter er steget. Disse konsulenter sikrer, at alle procedurer bliver fulgt til punkt og prikke. Jeg husker en episode, hvor en CRA konsulent opdagede flere afvigelser i et forsøg, inden det gik videre til næste fase. Det forhindrede potentielle problemer og gjorde, at forsøget kunne fortsætte uden komplikationer. Så ja, CRA konsulenter er som de stødabsorberende puder i et biluheld – de gør en kæmpe forskel!

Karriereveje for CRA Konsulenter i Danmark

Som CRA konsulent i Danmark får du ikke kun en spændende, men også en lukrativ karriere i pharma-verdenen. Gennemsnitslønnen ligger omkring 650.000 DKK om året. Hvem ville ikke være fristet af det? Mange starter som junior konsulenter, men der er rig mulighed for at avancere hurtigt. En ven af mig, som arbejder i denne branche, begyndte faktisk som praktikant og nåede hurtigt til ledende CRA. Det kan inspirere nyuddannede, der drømmer om at gøre en forskel i sundhedssektoren. Plus, behovet for eksperter inden for områder som NIS2, DORA, og ISO 27001 vokser. Du kan finde informationer om det her.

Teknologiske Fremskridt i CRA Roller

Hvordan påvirker teknologi CRA konsulenters arbejde? Med udviklingen af digitale værktøjer og software er overvågning af kliniske data lettere end nogensinde før. For eksempel findes der nu programmer, der giver konsulenter mulighed for at tracke patientdata i realtid. Det gør arbejdet mere effektivt. Jeg har set, at mange er ret overraskede over, hvor hurtigt disse teknologier er blevet en nødvendighed. En CRA konsulent, jeg kender, fortalte, hvordan en simpel app ændrede måden, han samlede data på. Tidligere tog det timer, men nu kan han få de nødvendige oplysninger på farten. Det er som at gå fra en gammel Nokia til en smartphone – der er ikke mange, der savner det gamle!

Sammenligning af CRA Praksis i Danmark vs. Andre Lande

Vidste du, at der er betydelige forskelle mellem CRA arbejde i Danmark og andre lande? For eksempel, i Sverige tager kliniske undersøgelser ofte længere tid, mens vi går lidt hurtigere i Danmark. Det er en af grundene til, at flere internationale virksomheder vælger at gennemføre deres forsøg her. Jeg mener, at den danske tilgang til effektivitet og præcision virkelig er en fordel. En CRA konsulent fra et multinationalt selskab delte med mig, hvordan de kunne reducere tiden fra opstart til afslutning med hele 20%. Det ændrer alt for dem, der er involveret. Hvis du er nysgerrig på, hvordan dansk forskning står i forhold til internationale standarder, er det bestemt værd at dykke dybere ned i.

Fremtiden for Klinisk Forskning og CRA Konsulenters Rolle

Hvad venter os i fremtiden for CRA konsulenter? Med de konstant skiftende regler og teknologier, herunder kravene fra Cyber Resilience Act og ISO 27001, er det nu vigtigere end nogensinde at kunne tilpasse sig. Det er næsten som at danse på en glat overflade – man skal være hurtig på fødderne! En CRA konsulent, jeg talte med, sagde, at disse krav ikke kun er forhindringer, men også chancer for at specialisere sig mere og dermed blive mere værdifuld for organisationer. Når vi ser fremad, står det klart, at CRA konsulenter vil få en stadig mere central rolle i klinisk forskning, med fokus på både kvalitet og sikkerhed.

Selfiebox til bryllup: En ny måde at forevige minder på

selfiebox til bryllup: En ny måde at forevige minder på

Selvfølgelig er bryllupper fyldt med øjeblikke

Forestil dig en varm sommeraften, hvor solen stråler ned på et smukt dekoreret bryllup. Øjeblikke som den første dans og tårer af glæde fra gæsterne flyder ubesværet. Men hvad så med billederne? Her kommer en selfiebox til bryllup ind i billedet! Den giver gæsterne mulighed for at fang en masse episke øjeblikke uden presset fra en professionel fotograf. Det overrasker mange, men mere end 70% af danske par i 2022 valgte en selfiebox til deres fest — det siger noget om, hvor sjovt det er!

Gæsterne interagerer på nye måder

Har du nogensinde set, hvordan en selfiebox kan bringe folk sammen? Da min veninde Marie giftede sig, stod der en selfiebox ved indgangen. Gæsterne, uanset om de var familiemedlemmer eller gamle venner, blev straks revet med. Propperne var farverige og skøre og mange lavede de sjoveste poser og udtryk. Resultatet? Fantastiske billeder og minder, der vil blive husket i mange år fremover. En selfiebox skaber en uformel atmosfære, hvor folk virkelig slapper af og har det sjovt — og hvem vil ikke gerne se sin onkel danse i skøre solbriller?

Personliggør din selfiebox

Hvad med at tilføje et personligt præg? De bedste selfieboxe er dem, der kan tilpasses. Fra temaer til baggrunde og rekvisitter — mulighederne er uendelige! Forestil dig at vælge baggrunden til din selfiebox, så den matcher brudens blomster. Prisen for at leje en selfiebox til bryllup ligger typisk mellem 2.000 og 5.000 DKK, afhængigt af hvilke funktioner du vælger. Økonomisk, men alligevel en investering! Tro mig, det, du får tilbage i form af glade ansigtstræk og latter, er mere end værd at betale for.

Selfieboxe vs. traditionelle fotobokse

Har du overvejet forskellene mellem selfieboxe og traditionelle fotobokse? Selvom begge muligheder giver gæsterne chancen for at tage billeder, tilbyder selfieboxe en langt mere interaktiv oplevelse. Gæsterne kan tage billeder med deres egne smartphones og dele dem på sociale medier med det samme. Det er en hurtigere og mere moderne tilgang til bryllupsfotografi. Et besøg på selfie.dk viser tydeligt, hvordan deres produkter kan forvandle dit bryllup til noget helt særligt.

Oplev det bedste fra begge verdener

Personligt mener jeg, at selfieboxe kombinerer det bedste fra begge verdener. De giver mulighed for hurtige minder, uden at man skal vente på, at fotografen redigerer billederne. Som gæst til et bryllup kan man uden besvær fange de sjove øjeblikke og dele dem med dem, man holder af. Det skaber en følelse af fællesskab, som mange par virkelig værdsætter. Plus, det er jo også sjovt at se, hvor mange af gæsterne der kan ramme ‘den perfekte selfie’!

Er det kostnadsmæssigt fordelagtigt?

Rodet med priserne kan virke skræmmende. Men når man ser på det, en selfiebox kan tilbyde, bliver fordelene hurtigt klare. I 2023 rapporterede et populært bryllupssted i København en 40% stigning i bookinger, der inkluderede selfieboxe. Det siger jo sig selv, at det må være noget, der hitter! Mange spørger sig selv, om det virkelig er økonomisk rentabelt. For mig at se overstiger de evige minder, du får fra sådan en oplevelse, langt udgifterne. Det føles i hvert fald som en god handel at kunne glæde sine gæster — hvem bliver ikke glad for at se sig selv på skærmen?

Klar til at tilføje en selfiebox til dit bryllup?

At vælge en selfiebox til bryllup kan være en sjov detalje, der tilføjer en unik dimension til dine gæsters minder. Uanset om du er til farverige rekvisitter eller elegante baggrunde, er der noget for enhver smag. Skal du planlægge dit bryllup? Overvej at tage et smut forbi lokale udlejningssteder og se, hvad de kan tilbyde. Det kunne meget vel blive det bedste valg, du træffer!

Find den Perfekte Billige Computer til Dine Behov

I takt med den stigende teknologiske udvikling er behovet for pålidelige og omkostningseffektive computere større end nogensinde. Uanset om du er studerende, professionel eller blot ønsker en pålidelig enhed til dagligdags opgaver, kan jagten på en billig computer virke overvældende. Mange forbrugere er på udkig efter noget, der ikke kun er økonomisk overkommeligt, men som også kan opfylde deres specifikke behov uden at gå på kompromis med kvaliteten. I denne artikel vil vi udforske, hvorfor en billig computer fra Green Heroes kan være det ideelle valg for dig.

Hos Green Heroes tilbyder vi brugte renoverede computere, som alle har gennemgået vores omfattende renoveringsprogram inklusiv komplet funktionstest. Vores mål er at give vores kunder en mulighed for at få en pålidelig computer uden at sprænge budgettet. Ved at købe en billig computer fra os, får du ikke kun besparelser, men også en enhed, der er blevet omhyggeligt testet for at sikre dens funktionalitet og holdbarhed. Vores computere kommer med en gratis 2 års garanti, hvilket giver dig ro i sindet ved dit køb.

Når man ser på markedet for computere, er der mange faktorer at overveje. Ydelse, design, bærbarhed og pris er blot nogle af de aspekter, der kan påvirke dit valg. I dag er der ikke længere behov for at betale en formue for at få en computer af høj kvalitet. Med den narrativ, som Green Heroes tilbyder, er det nu muligt at finde en billig computer, der opfylder alle krav for både arbejde og fritid.

En af de største fordele ved at vælge en billig computer frem for dyre mærkevarer er den miljømæssige fordel. Ved at investere i en renoveret enhed bidrager du til at mindske elektronikaffald og ressourceforbrug. Green Heroes er dedikeret til bæredygtighed og arbejder aktivt på at reducere den negative effekt vores teknologi har på miljøet. Når du vælger en billig computer, gør du ikke blot en god handel, men hjælper også med at bevare vores planet for fremtidige generationer.

Når du overvejer at købe en billig computer, er der også flere specifikationer, du skal tage i betragtning. Processorens hastighed, RAM, og lagerkapacitet er afgørende faktorer, der spiller en rolle i, hvordan computeren vil præstere. Afhængigt af dit brug kan du prioritere forskellige aspekter; studerende kræver måske mere hukommelse til multitasking, mens en kontorarbejder potentielt har mere brug for en effektiv processor til komplekse opgaver.

Det er også værd at nævne, at vores supportteam altid er klar til at hjælpe dig med eventuelle spørgsmål, du måtte have, efter du har købt din billig computer. Vi ønsker at sikre, at du føler dig godt tilpas med dit valg og er tilfreds med dit køb. Med den 14 dages returret, vi tilbyder, kan du tage dig tid til at teste din nye computer, og hvis den ikke lever op til dine forventninger, kan du returnere den uden problemer.

Alt i alt, når du stræber efter at finde en billig computer, vil Green Heroes være støttepunktet for dig. Vores omfattende sortiment af brugte renoverede computere sikrer, at du har mulighed for at finde netop den enhed, der passer til dine behov, uanset om det er til studier, arbejde, eller personlig brug. Med vores garanti og returret, har du intet at tabe. Fortsæt med at udforske vores udvalg i dag, og find ud af, hvordan vi kan hjælpe dig med at gøre den perfekte teknologi tilgængelig for dit liv.

Sammen kan vi hjælpe med at skabe en bedre verden, én billig computer ad gangen.

Sikker software udvikling: Best practices du bør følge

Estimeret læsetid: 7 minutter

Hvad er sikker software udvikling?

Sikker software udvikling handler om at integrere sikkerhed i alle faser af software udviklingsprocessen. Det er ikke kun et spørgsmål om at tilføje sikkerhed efterfølgende, men om at skabe en kultur hvor sikkerhed er en fundamental del af udviklingsteamets dna. Faktisk har flere studier antydet, at de omkostninger, der opstår ved at rette sikkerhedsfejl senere i udviklingen, kan være mange gange højere end omkostningerne ved at tage højde for dem tidligt.

Best practices for sikker software udvikling

1. Implementer sikkerhedsstandarder

Det er afgørende at benytte anerkendte sikkerhedsstandarder som OWASP Top Ten for webapplikationer. Disse grundlægger en ramme for, hvad du skal være opmærksom på i din softwareudvikling.

2. Uddannelse og træning

Alle i udviklingsteamet bør have kendskab til sikkerhedspraksis. Regelmæssig træning og workshops kan være en fantastisk måde at sikre, at alle er opdaterede med de nyeste trusler og løsninger.

3. Teknisk gæld og kodegennemgang

Nogle gange kan det være fristende at tage genveje for at overholde deadlines. Men det kan føre til teknisk gæld, der kan åbne for sikkerhedsproblemer. Regelmæssige kodegennemgange kan forhindre dette.

4. Tidløs testning

Sikkerhedstests bør ikke kun finde sted i slutningen af udviklingsprocessen. Inkluder test under udviklingen. Dette hjælper med at identificere problemer tidligt.

5. Data kryptering

Kryptering af følsomme data i din applikation er afgørende. Det sikrer, at selv hvis data bliver kompromitteret, vil de være ubrugelige for angriberen.

Tendenser inden for sikker software udvikling

I takt med at cybertrusler bliver mere sofistikerede, er udviklingen inden for sikker software også i konstant forandring. Bliv opmærksom på trends som DevSecOps, hvor sikkerhed integreres i DevOps-processen. Dette skaber en mere responsiv tilgang til sikkerhed, hvor værktøjer og praksisser anvendes i realtid for at opdage og afhjælpe trusler. Her bliver det spændende, at flere organisationer begynder at fokusere på sikkerhed som en service – essensen af denne tilgang er at outsource visse sikkerhedsaspekter til specialiserede firmaer.

Hvordan kan vi hjælpe?

Hos Nesp.ONE har vi en passion for at levere sikker software. Vi tilbyder skræddersyede løsninger, der tager sikkerhed alvorligt fra start til slut. Vores team af eksperter kan hjælpe dig med at implementere de bedste praksisser for sikker software udvikling, så din virksomhed ikke kun overholder lovgivningen men også beskytter sine data og sit omdømme. I virkeligheden ser vi, at virksomheder, der prioriterer sikkerhed, ikke kun beskytter sig mod trusler, men også styrker deres position på markedet.

Ofte stillede spørgsmål

Hvad er de mest almindelige sikkerhedstrusler i software udvikling?

De mest almindelige trusler inkluderer SQL-injektion, XSS (cross-site scripting) og DDoS-angreb. Disse trusler kan udnytte sårbarheder i software, hvis de ikke håndteres korrekt.

Hvordan kan jeg måle sikkerheden af min software?

Regelmæssige sikkerhedsvurderinger, test og audits kan give en klar indikasjon på, hvor sikker din software står. Derudover kan overvågning af logs og brugeradfærd også give indsigt i potentielle sikkerhedsbrud.

Hvor ofte skal jeg opdatere sikkerhedspolitikker?

Sikkerhedspolitikker bør revideres regelmæssigt – helst hvert kvartal. Men det er også vigtigt at opdatere dem ved ændringer i lovgivningen eller efter sikkerhedshændelser.

Gæste WiFi i butik og reception: sådan holder du det adskilt

Når kunder spørger efter gæste wifi, virker det uskyldigt. Men hvis gæster ender på samme net som kassesystem, printere og NAS, er det som at give en fremmed adgangskort til baglokalet.

Du behøver ikke gøre det kompliceret for at gøre det bedre. Målet er enkelt: gæster skal kun kunne komme på internet, mens jeres interne udstyr bliver på et lukket net med klare regler.

I denne guide får du de mest almindelige fejl, en praktisk trin-for-trin opsætning med VLAN og firewall, plus et realistisk alternativ med fysisk adskillelse. Ingen løfter om 100% sikkerhed, kun solid risikoreduktion og god drift.

Hvorfor gæste wifi skal holdes væk fra POS, printere og NAS

I en butik eller reception står meget på spil. Et kort udfald i netværket kan stoppe salg, betalinger og udlevering. Endnu værre er, hvis en gæsteenhed kan “se” jeres interne ting, fordi alt ligger på samme net.

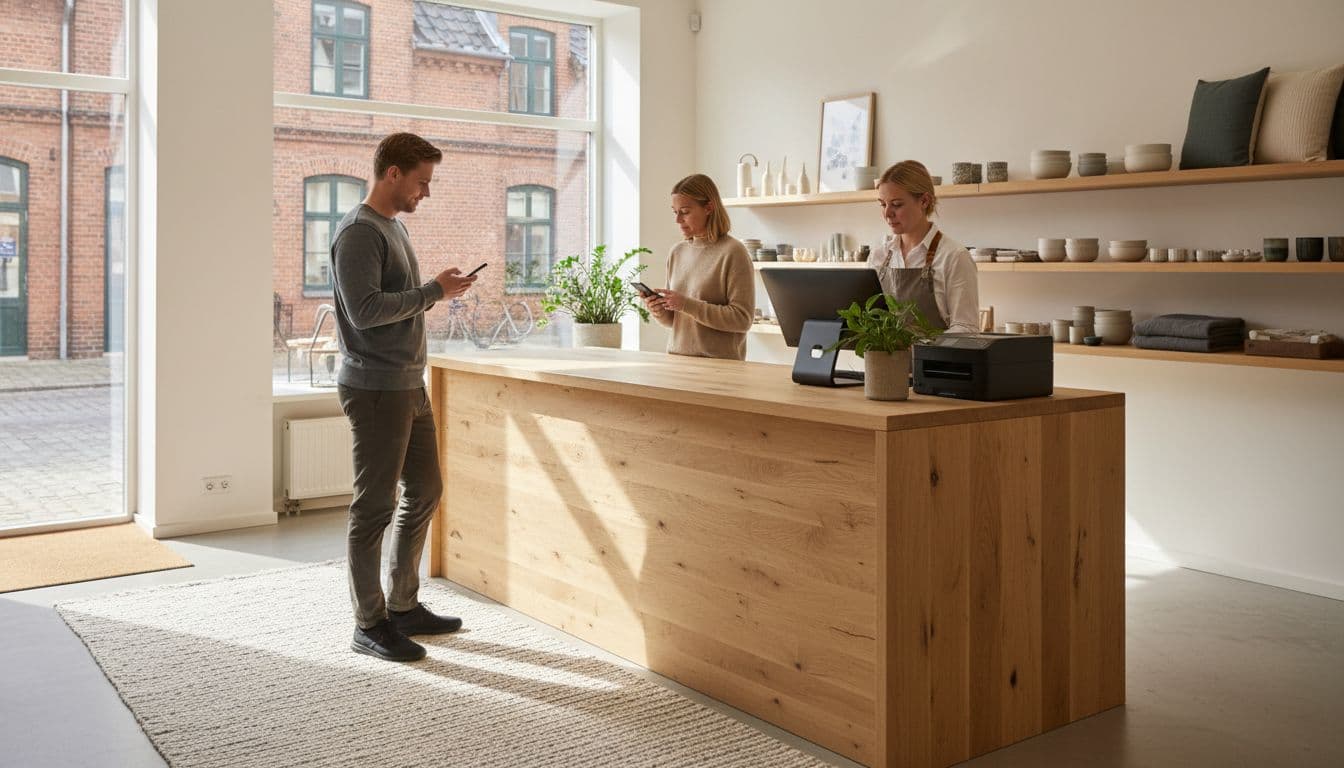
Cozy Danish store reception area with wooden counter, two guests using smartphones on guest WiFi, and one employee working on POS terminal and printer under warm natural daylight.

Gæster kommer med alt fra gamle Android-telefoner til laptops med tvivlsomme udvidelser. Det betyder ikke, at de vil jer noget ondt, men I kan ikke styre deres opdateringer. Hvis en inficeret enhed får adgang til samme subnet, kan den ofte finde interne enheder automatisk.

Det rammer typisk:

  • POS og kassesystemer (stabilitet, drift, opdateringer)
  • Kvitterings- og labelprintere (ofte på faste IP’er)
  • NAS og filservere (backup, dokumenter, regnskab)
  • Medarbejder-PC’er (mail, login, kundedata)
  • Betalingsterminaler og IoT (kameraer, musikafspillere)

Adskillelse handler om at begrænse skade, hvis noget går galt. Og det handler om ro i hverdagen, fordi gæstetrafik ikke skal kunne sløve jeres interne net. Hvis du vil have bredere perspektiv på sikkerhed og beredskab i Danmark, kan du følge arbejdet hos Folk & Sikkerhed, som sætter fokus på sikkerhed i praksis.

De typiske fejl i butik og reception (og hvorfor de er farlige)

Mange tror, at “vi har jo et gæste-SSID” er nok. Problemet er, at et ekstra WiFi-navn ofte bare er et andet dørskilt på samme dør.

Et separat SSID uden VLAN er tit kun kosmetik, gæster kan stadig ende på samme interne net.

Her er fejlene, der går igen i butikker, klinikker og receptioner:

Samme subnet til alt
Hvis både gæster, POS og printere ligger i samme IP-range, kan gæster ofte scanne og finde enheder. Selv hvis det “ikke virker i dag”, kan en firmware-opdatering ændre adfærd.

Kun separat SSID, ingen VLAN
Access point’et sender begge SSID’er ind på samme LAN. Så har du i praksis ikke adskilt noget. Du har bare lavet to adgangskoder til samme net.

Åbne firewall-regler “for at få det til at virke”
Det starter typisk med “printeren virker ikke”, og så bliver der åbnet for alt mellem net. Den slags bliver sjældent lukket igen.

Delte admin-koder og standard login
Hvis samme admin-adgang bruges på router, switch og access points, er et enkelt kompromis nok. Og standard-koder står ofte stadig på udstyr, der blev sat op hurtigt.

Et hurtigt reality-check: Kan en gæst pinge jeres printer eller NAS? Kan man caste til jeres enheder? Hvis ja, er adskillelsen ikke stram nok.

Trin-for-trin: korrekt opsætning af gæste wifi med VLAN og firewall

Den mest stabile løsning i en butik er at lave to (eller flere) net, der er adskilt med VLAN, og styret med firewall-regler. Det kræver udstyr, der understøtter VLAN på router (eller firewall), switch og access points.

Trin 1: Planlæg nettene (før du trykker “gem”)

Hold det simpelt: ét internt net og ét gæstenet. Giv dem hver sin IP-range, fx 192.168.10.0/24 til internt og 192.168.20.0/24 til gæster. Vælg VLAN-ID’er, fx VLAN 10 og VLAN 20.

Trin 2: Opret SSID til gæster og bind det til gæste-VLAN

På access point’et skal “Gæst” mappes til VLAN 20. Samtidig skal uplink-porten til switchen ofte stå som trunk/tagged, så VLAN’et faktisk følger med.

Trin 3: DHCP og DNS på gæstenettet

Gæster skal have IP automatisk. Sæt DHCP til på gæste-VLAN, og brug kendte DNS-servere (eller jeres firewall). Undgå at pege gæster ind mod interne DNS-zoner.

Trin 4: Firewall, start med at blokere

Lav en regel, der som udgangspunkt blokerer trafik fra gæstenet til interne net. Tillad derefter kun det nødvendige, normalt kun ud mod internet.

Her er en praktisk “Tillad/Blokér” oversigt, som passer til de fleste butikker:

Trafik Gæst -> internt net Gæst -> internet Internt -> gæst Noter
DNS (UDP/TCP 53) Blokér Tillad Blokér Tillad kun til jeres valgte DNS
HTTP/HTTPS (80/443) Blokér Tillad Blokér Nok til browsing og apps
SMB/Filadgang (445) Blokér Ikke relevant Blokér Beskyt NAS og fildeling
Printer-protokoller (9100/IPP) Blokér Ikke relevant Blokér Gæster skal normalt ikke printe
Administration (router/switch/AP) Blokér Ikke relevant Blokér Admin skal kun ligge på internt net

Takeaway: Default deny mellem VLAN, og åbn kun det, du kan forklare. Hvis du vil have hjælp til at vælge udstyr og få det sat rigtigt, giver netværksløsninger med mesh Wi-Fi ofte en mere stabil hverdag i butikslokaler med svære vægge.

Fysisk segmentering: separat router eller separat internet, og hvornår det giver mening

Nogle steder er VLAN vejen frem. Andre steder er den hurtigste sikre forbedring at adskille fysisk. Det kan være en ekstra router til gæster, eller en helt separat internetlinje.

Det giver især mening når:

  • I har ældre netværksudstyr uden VLAN
  • butikken er lille, og I vil hurtigt ned i risiko
  • I vil undgå at gæster påvirker POS-trafik
  • I har særlige krav (fx klinikmiljø eller ekstern driftspartner)

Ulempen er ofte dobbelt NAT, ekstra strømforsyning, og at to net kan skabe forvirring ved fejlsøgning. Alligevel er det tit bedre end “gæste-SSID på samme router”.

Her er en kort sammenligning:

Løsning Hurtig at få i drift Drift og kontrol Typisk risiko
Hurtig løsning (separat SSID uden VLAN) Ja Lav Høj, fordi net ofte stadig deles
Bedre hurtig løsning (separat router til gæster) Ja Mellem Lavere, fordi net fysisk adskilles
Korrekt løsning (VLAN + firewall-regler) Nej Høj Lavest, hvis det vedligeholdes

Hvis I vil have en løsning, der bliver ved med at være stram efter opdateringer og udskiftninger, så planlæg også supporten. Med udekørende support til netværk og sikkerhed kan I få hjælp på stedet, når butikken er i drift og det haster.

Adskil gæsterne, så driften kan køre

Gæste wifi behøver ikke være en risiko, men det kræver rigtig adskillelse. Start med at undgå de klassiske fejl (samme subnet, kun SSID, åbne regler, delte admin-koder). Gå efter VLAN og stramme firewall-regler, eller vælg fysisk segmentering hvis udstyret ikke kan mere.

Den bedste løsning er den, I også kan holde ved lige. En serviceaftale med netværksopsætning kan være forskellen på en god opsætning i dag og en sikker drift om et år. Gæster skal på internet, ikke ind i jeres bagrum.